Розділ 4. Діємо заради миру і безпеки
Практикум 4. Знай, умій, дій: реалізуй своє право на безпеку і здоров’я
Мета
- Актуалізувати знання про право людини на безпеку життя й здоров’я і відповідальність за власну цифрову безпеку.
- Формувати вміння дотримуватися кібергігієни, розпізнавати інтернет-шахрайство й фішингові повідомлення.
- Розвивати критичне мислення, медіаграмотність, уміння оцінювати ризики й вибирати безпечні дії.
- Виховувати відповідальність за особисту й колективну безпеку, готовність підтримувати інших.
Очікувані результати навчання
Учень / учениця:
- Пояснює, що таке фішинг, двофакторна автентифікація і цифровий слід.
- Розпізнає підозрілі повідомлення, фальшиві сайти та спроби виманити конфіденційні дані.
- Пропонує правила захисту облікових записів і приватної інформації.
- Моделює безпечний порядок дій у разі онлайн-шахрайства або кібербулінгу.
- Створює інформаційно-просвітницький продукт про цифрову безпеку й аргументує власні рекомендації.
Матеріали та обладнання
- підручник “Здоров’я, безпека та добробут” 9 клас;
- робочий зошит “Здоров’я, безпека та добробут” 9 клас;
- інтерактивний електронний додаток до підручника;
- папір або цифровий редактор для створення мініпроєкту.
Вступна частина
Крок 1. Мотивація та актуалізація знань
|
1 |
Налаштовуємося на практичну роботу Право на безпеку й охорону здоров’я стосується не лише фізичного, а й цифрового середовища. У мережі ми залишаємо відомості про себе, спілкуємося, користуємося послугами. Що допомагає захищати наші дані та вчасно помічати загрози? Девіз практикуму: “Знай свої права, умій розпізнавати загрози, дій оперативно й правильно”. |
|
2 |
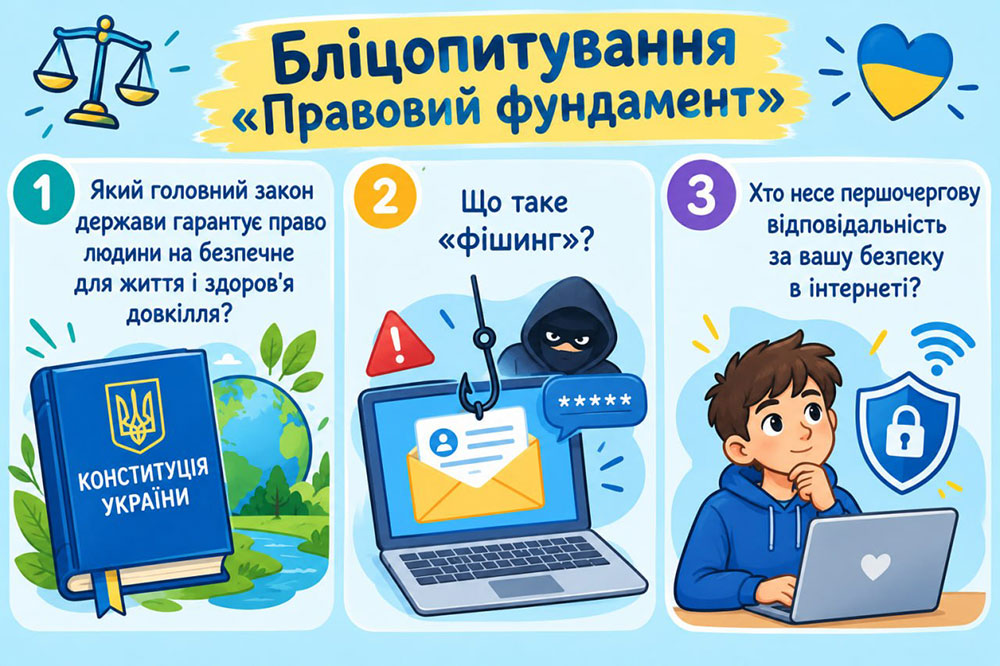
Бліцопитування “Правовий фундамент”
 |
Методичні рекомендації |
|

Практична частина
|
|
Учні працюють у трьох групах на тематичних станціях. Після виконання завдання групи коротко представляють висновки; за можливості організуйте ротацію, щоб усі спробували завдання кожної станції. |
Методичні рекомендації |
|
Крок 2. Станція 1: ЗНАЙ (основи кібергігієни)
|
1 |
Пам’ятка “Основні правила кібергігієни” — Опрацюйте пам’ятку “Основні правила кібергігієни”. Визначте три правила, які вважаєте найважливішими, і поясніть свій вибір. Запропонуйте один приклад застосування кожного правила. Пам’ятка “Основні правила кібергігієни”
|
|
2 |
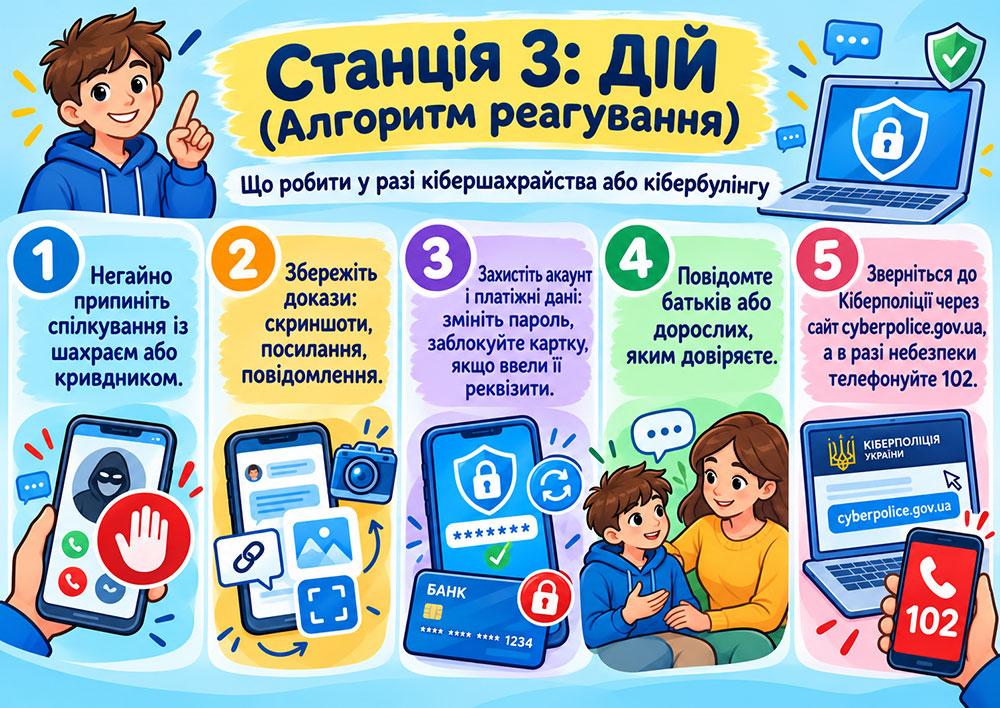
Алгоритм дій у разі кіберзагрози — Опрацюйте алгоритм. Уявіть дії за ним. Чи всі правила згадано?
Перегляньте відео та знайдіть одне правило, яке ви додали б до своєї пам’ятки. Поясніть, чому. 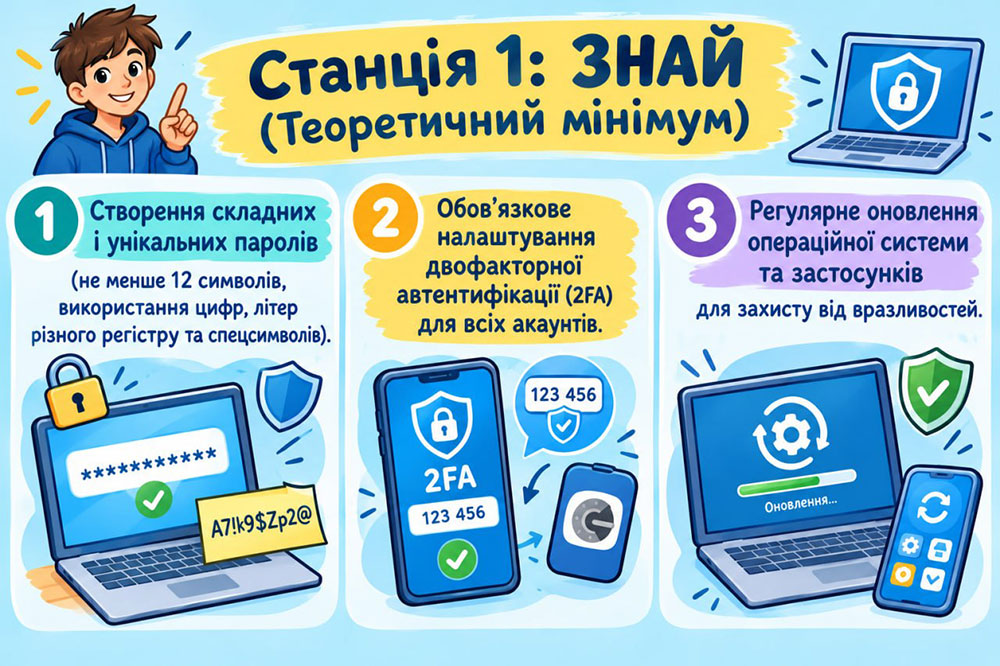 |
|
3 |
Аналізуємо ситуацію — Виконайте завдання 1 на сторінці 16 робочого зошита; зверніть увагу, яку приватну інформацію розкривають дописи героя. 
|
Крок 3. Станція 2: УМІЙ (розпізнавання шахрайства)
|
1 |
Аналізуємо картки-кейси — Проаналізуйте картки-кейси. Для кожної ситуації визначте: що насторожує, яку інформацію намагаються отримати шахраї і як безпечно діяти. 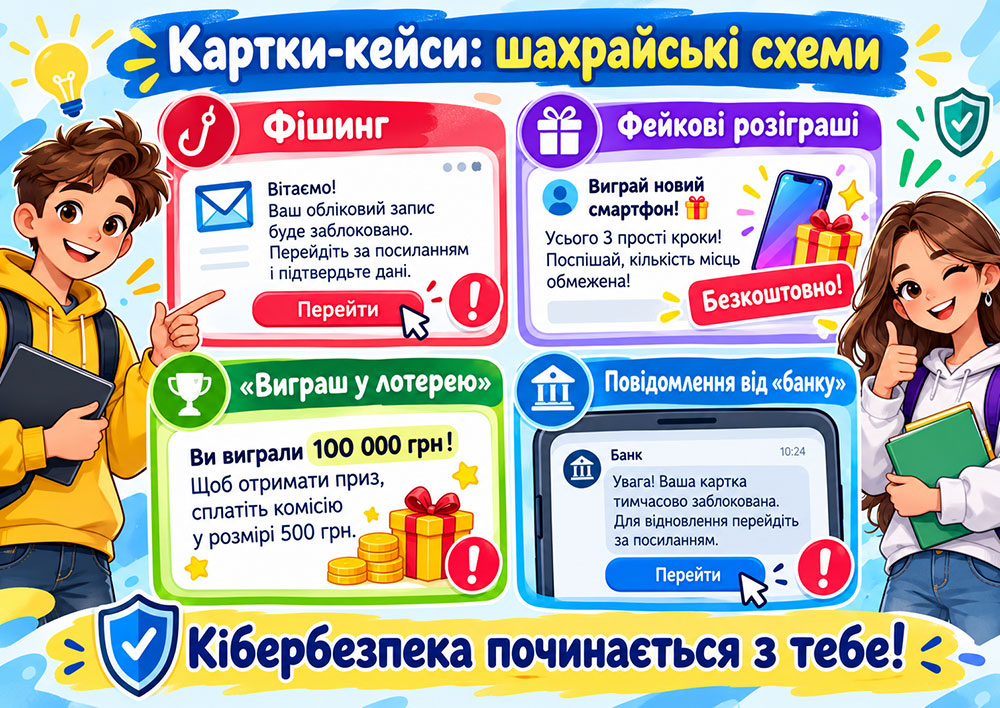 |
|
2 |
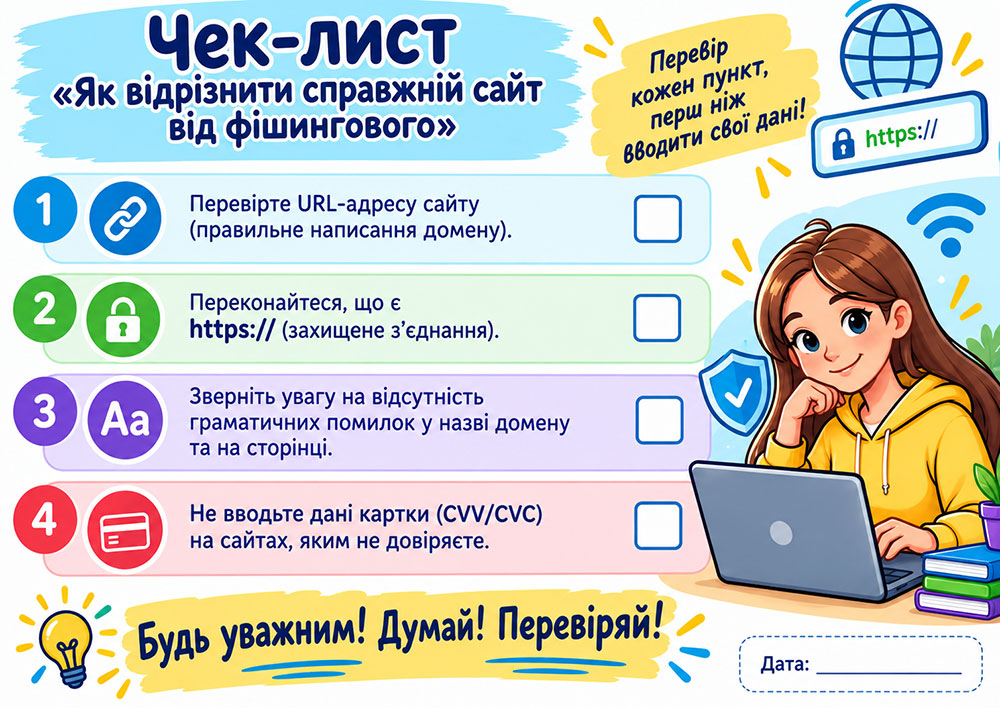
Створюємо чекліст — Створіть короткий чекліст “Як відрізнити справжній сайт від фішингового”. Урахуйте точність доменного імені, джерело посилання, підозрілі вимоги ввести платіжні дані та потребу перевіряти інформацію через офіційний канал. Не вважайте HTTPS беззаперечним доказом надійності сайту. |
|
3 |
Таємні для новачків ознаки шахрайства Перегляньте відео й занотуйте дві ознаки шахрайства та обговоріть, які з них найважче помітити. |
Крок 4. Станція 3: ДІЙ (алгоритм реагування)
|
1 |
Складаємо алгоритми захисту — Складіть дії для двох ситуацій: (1) шахраї отримали платіжні дані; (2) підліток зазнає кібербулінгу. Порівняйте їх і поясніть, чому одного універсального алгоритму недостатньо. Орієнтири для обговорення
|
|
2 |
Три правила спілкування з агресивними користувачами (робота в зошиті) — Виконайте завдання 2 на сторінці 16 робочого зошита; сформулюйте три правила спілкування з агресивними користувачами.
|
|
3 |
Робота над помилками Перегляньте відео та зіставте рекомендації з вашими алгоритмами й за потреби внесіть виправлення. |
Методичні рекомендації |
|
Крок 5. Інформаційно-просвітницький мініпроєкт
|
1 |
Створюємо інформаційний продукт — Виконайте завдання 1 на сторінці 70 підручника. Виберіть одну із запропонованих тем і створіть невеликий інформаційний продукт: постер, комікс, інфографіку, презентацію чи інший доступний формат. Використайте напрацювання станцій. 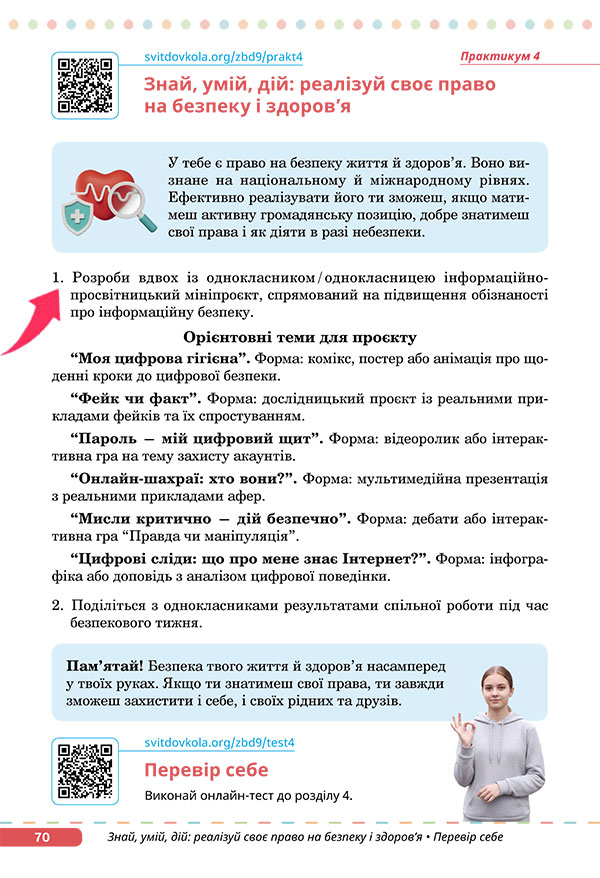
— Представте продукт: назвіть проблему, запропонуйте конкретні безпечні дії і поясніть, для кого призначені ваші поради. |
|
2 |
Презентуємо спільну роботу — Виконайте завдання 2 на сторінці 70 підручника (презентація результатів спільної роботи під час безпекового тижня) за можливості в межах шкільного заходу. 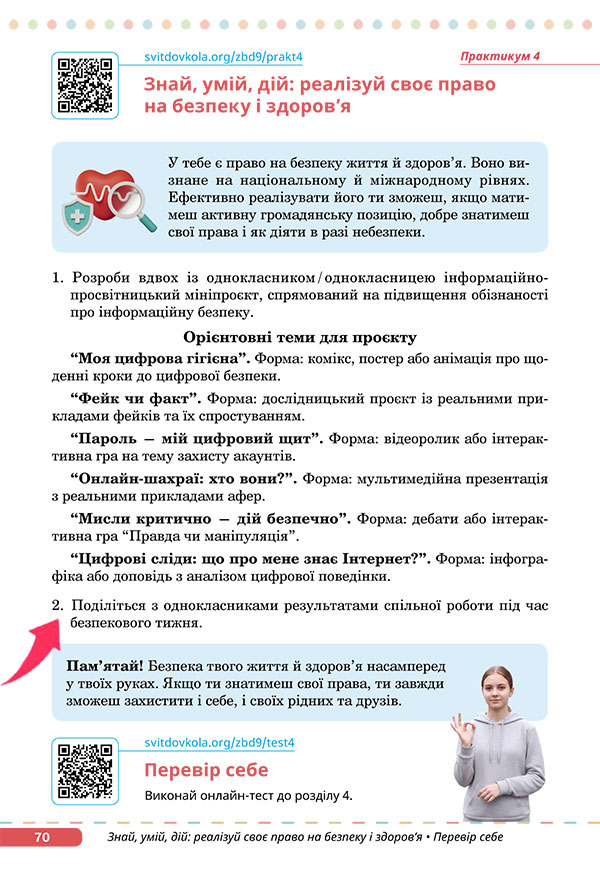
|
Методичні рекомендації |
|
Крок 6. Рефлексія
|
1 |
Озираємося назад — Дайте відповіді на запитання:
|
|
2 |
Підсумок розділу — Виконайте підсумковий онлайн-тест до розділу 4: РОЗПОЧАТИ ТЕСТ |
Крок 7. Домашнє завдання
|
|
— Перевірте налаштування приватності та безпеки власних акаунтів: чи ввімкнено додатковий захист, чи актуальні засоби відновлення доступу, які відомості бачать сторонні. Не записуйте й не повідомляйте нікому свої паролі й коди. За потреби зверніться по допомогу до дорослих. 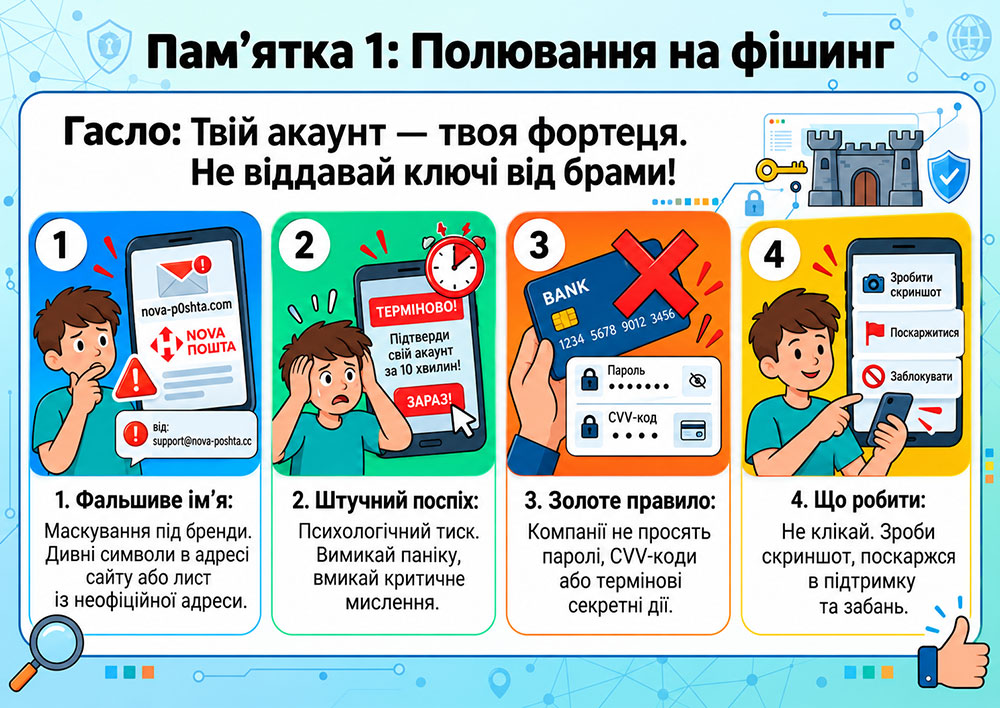 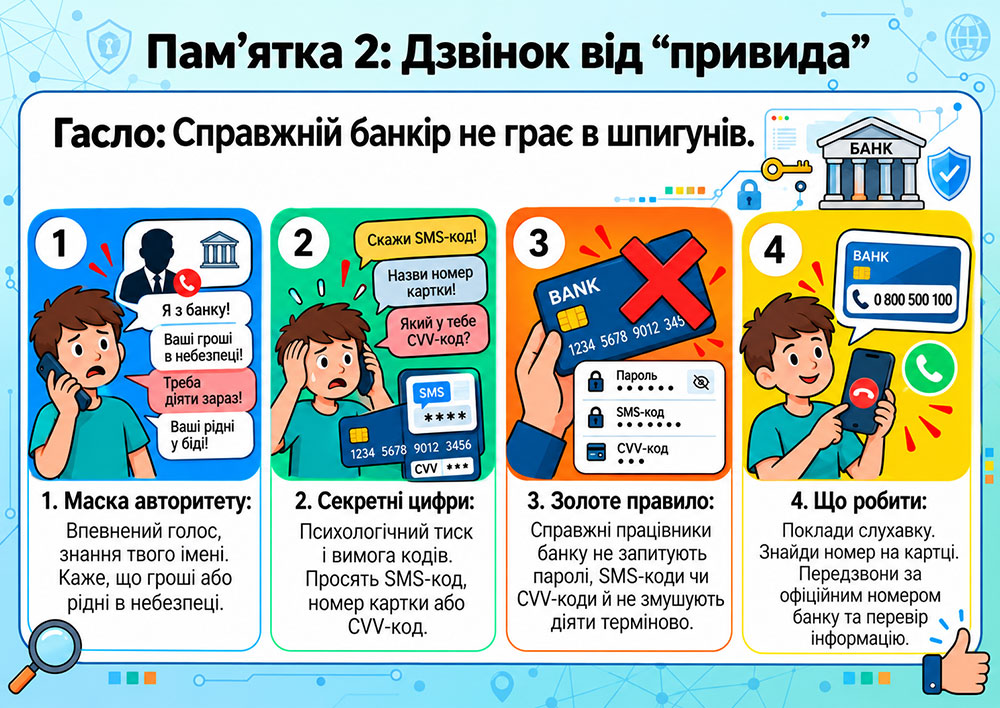 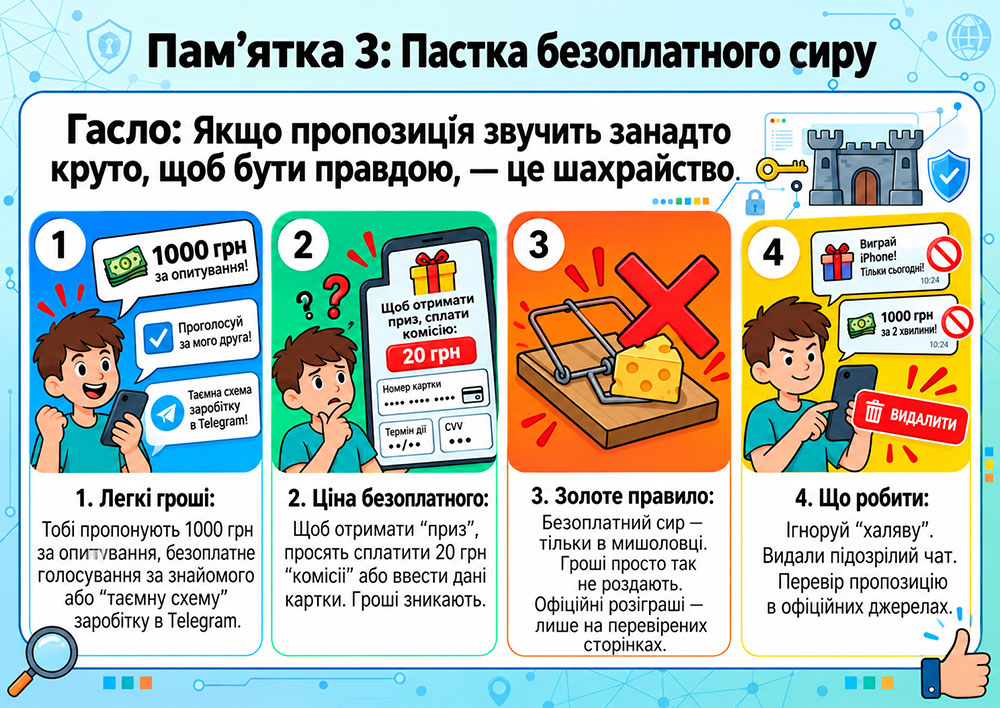 |